 English

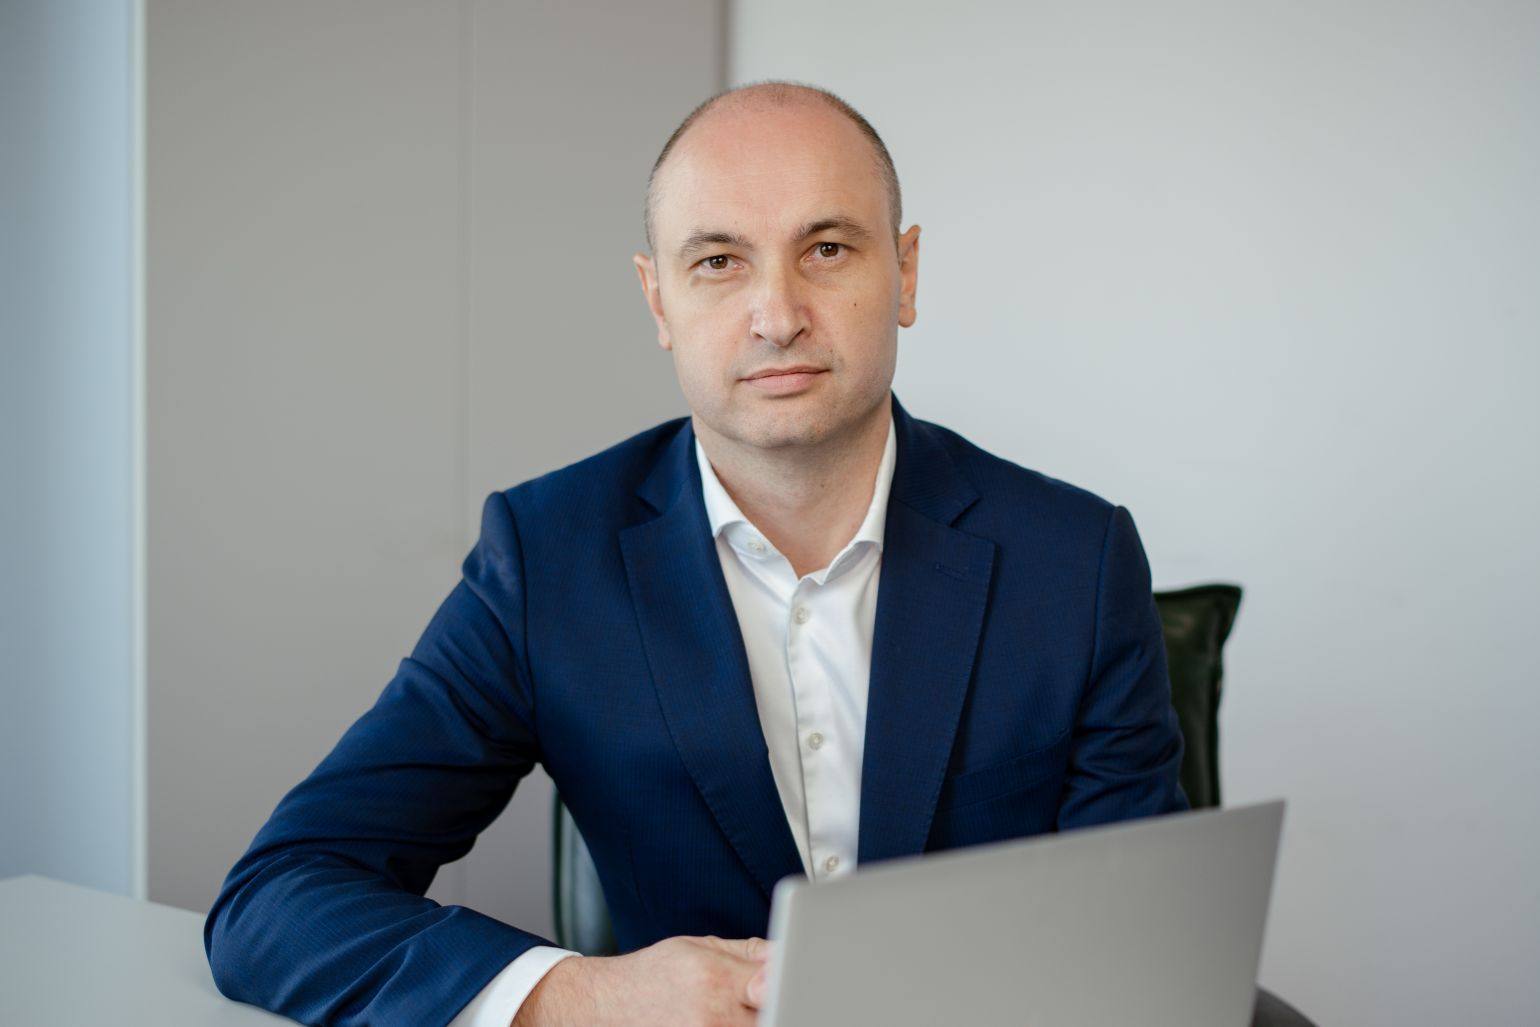
Aon atrage atenţia asupra transformării rapide a riscului cibernetic, care depăşeşte graniţele departamentului IT şi devine un risc direct pentru continuitatea şi performanţa afacerii, conform unui comunicat de presă remis redacţiei de către Aon România. Pe măsură ce companiile depind tot mai mult de furnizori, platforme cloud şi infrastructuri digitale interconectate, un singur incident poate produce efecte în lanţ asupra clienţilor, partenerilor şi furnizorilor. În acest context, piaţa internaţională se îndreaptă de la o abordare concentrată pe protecţie către una axată pe rezilienţă cibernetică, capacitatea organizaţiilor de a anticipa şi preveni incidentele, de a răspunde eficient atunci când acestea apar şi de a reveni rapid la normal, limitând impactul asupra activităţii, informează sursa citată.
Datele analizate de Aon indică o intensificare a ameninţărilor la nivel global. În 2025 au fost raportate 22.052 de incidente, dintre care 12.195 de breşe confirmate, în 139 de ţări. În Europa, DDoS (Distributed denial-of-service) a reprezentat aproximativ 77% dintre incidentele analizate de ENISA, în timp ce ransomware-ul a rămas ameninţarea cu cel mai mare impact. În primele patru luni ale anului 2026, incidentele ransomware din Europa au crescut cu 55,1% faţă de aceeaşi perioadă din 2025.
România urmează aceleaşi tendinţe. Între 2025 şi 2026, au fost raportate peste 25 de milioane de evenimente de securitate, în timp ce atacurile de phishing au crescut cu 70,6%, compromiterea conturilor cu 353%, iar ransomware-ul cu 153%. Totodată, 42% dintre incidentele raportate în prima jumătate a anului au fost asociate fraudelor telefonice şi tehnicilor de inginerie socială, semnalând o exploatare tot mai sofisticată a factorului uman, conform comunicatului de presă.
„Riscul cibernetic nu mai poate fi privit ca o problemă exclusiv tehnică. O companie poate avea sisteme bine protejate şi, în acelaşi timp, să fie vulnerabilă prin intermediul unui furnizor, al unui serviciu cloud sau prin compromiterea identităţii unui angajat. Pentru liderii de business, întrebarea este acum cât de repede îşi pot continua activitatea atunci când un element esenţial al ecosistemului lor devine indisponibil”, declară Eugen Anicescu, CEO Aon România.
De la atac la impact: costurile se propagă în business
Ransomware-ul rămâne una dintre cele mai severe ameninţări pentru companii. Potrivit datelor Verizon analizate de Aon, acesta a fost prezent în 44% dintre breşele analizate în 2025, faţă de aproximativ 32% în ediţia precedentă a raportului Verizon DBIR. Pentru companiile mici şi mijlocii, ransomware-ul şi Business Email Compromise (BEC) generează împreună peste jumătate din numărul daunelor şi al costurilor, iar costul mediu al unui incident a ajuns la 264.000 USD, cu aproape 30% mai mult decât în anul anterior, potrivit sursei menţionate.
Impactul financiar este însă doar una dintre componentele riscului. Un atac poate duce la întreruperea producţiei sau a serviciilor, la pierderea vânzărilor şi a productivităţii, la restaurarea sistemelor şi a datelor, la investigaţii forensice şi juridice, la managementul de criză şi la afectarea relaţiilor cu clienţii şi furnizorii. La nivel global, costul mediu al unei breşe este estimat la 4,99 milioane USD în 2026, în creştere cu 12% faţă de anul anterior, conform comunicatului de presă.
Un alt semnal important este extinderea riscului către terţi: ponderea breşelor în care sunt implicaţi furnizori sau alte organizaţii terţe a crescut de la 15% la 30%, potrivit datelor Verizon. Într-o economie dependentă de infrastructuri digitale interconectate, evaluarea riscului cibernetic trebuie, astfel, să depăşească graniţele organizaţiei şi să includă supply chain-ul, furnizorii critici, serviciile cloud şi scenariile de business interruption, se arată în comunicatul de presă.
„Rezilienţa cibernetică începe cu înţelegerea expunerii reale a companiei şi a modului în care un incident se poate propaga în operaţiunile sale. Companiile trebuie să-şi evalueze nu doar propriile sisteme, ci şi dependenţele faţă de furnizori, infrastructuri şi servicii digitale esenţiale. În acelaşi timp, planurile de continuitate şi capacitatea de a răspunde rapid trebuie testate înainte ca un incident să apară, nu construite în mijlocul unei crize”, spune Eugen Anicescu.
În noul peisaj cyber, rezilienţa nu mai înseamnă doar să împiedici un atac, ci să poţi continua să funcţionezi şi să revii rapid la normal atunci când acesta are loc, informează sursa menţionată.
Pentru companii, această schimbare presupune o abordare integrată a riscului: evaluarea maturităţii cibernetice şi a vulnerabilităţilor, analiza dependenţelor faţă de furnizori, pregătirea pentru incident response, planuri de continuitate şi utilizarea asigurării ca instrument de transfer al riscului, conform comunicatului de presă.
În acest context, asigurarea împotriva riscurilor cibernetice devine un instrument complementar măsurilor de prevenţie şi de rezilienţă. În funcţie de structura poliţei, aceasta poate acoperi costurile generate de răspunsul la incident şi de recuperarea sistemelor, precum şi pierderile asociate întreruperii activităţii sau indisponibilităţii furnizorilor critici, potrivit sursei menţionate.

 Euro
 Dolar SUA
 Franc elveţian
 Liră sterlină
 Gram de aur

Opinia Cititorului