 English
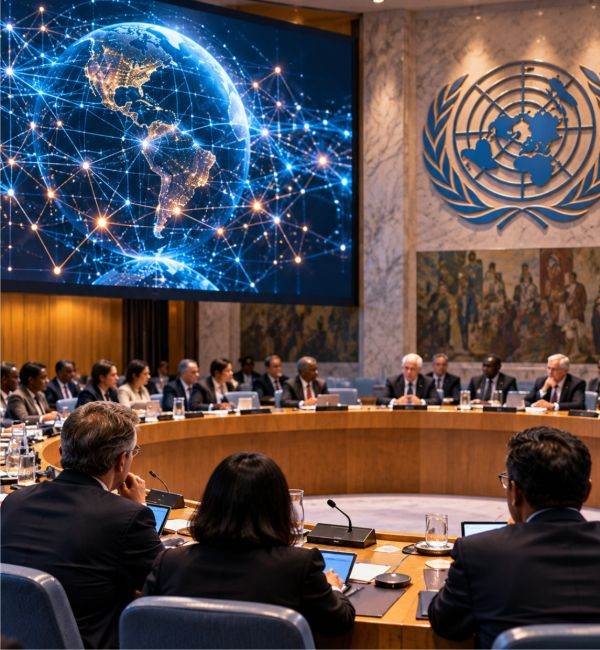
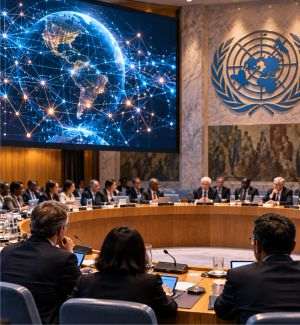
Sam Altman, CEO al OpenAI, şi DarioAmodei, CEO al Anthropic, au cerut Consiliului de Securitate al ONU intensificarea cooperării internaţionale pentru gestionarea riscurilor generate de dezvoltarea rapidă a inteligenţei artificiale.
Potrivit CNN, Amodei, care a intervenit prin videoconferinţă, a avertizat că inteligenţa artificială, dacă nu este gestionată corespunzător, ar putea ajunge să reprezinte un risc pentru întreaga omenire. Şeful Anthropic a pledat pentru încheierea unor acorduri internaţionale limitate şi bine definite, între care interzicerea utilizării AI pentru producerea armelor biologice.
Amodei a propus, de asemenea, introducerea unor mecanisme prin care să poată fi verificată respectarea angajamentelor asumate de state, stabilirea unor standarde comune pentru testarea sistemelor de inteligenţă artificială şi crearea unui sistem internaţional de notificare a incidentelor de securitate.
La rândul său, Altman a susţinut că cele mai importante decizii privind viitorul inteligenţei artificiale nu pot rămâne exclusiv în mâinile laboratoarelor tehnologice din San Francisco. Acestea trebuie să fie modelate prin procese democratice şi de guverne responsabile în faţa propriilor cetăţeni, potrivit The Express Tribune.
Consiliul de Securitate l-a audiat şi pe Clement Delangue, cofondator al Hugging Face.
Apelurile liderilor industriei tehnologice vin în contrast cu poziţia exprimată cu o zi înainte de Donald Trump. În discursul susţinut în faţa Adunării Generale a ONU, preşedintele american a respins ideea unei supravegheri internaţionale a inteligenţei artificiale, pe care a calificat-o drept o „schemă globalistă”, potrivit Fortune.
• Marea Britanie vrea ca Google să ofere utilizatorilor posibilitatea de a-şi alege motorul de căutare
CompetitionandMarketsAuthority (CMA), autoritatea britanică pentru concurenţă, a prezentat o serie de propuneri mai stricte care ar putea obliga Google să ofere utilizatorilor Android şi Chrome posibilitatea de a alege serviciul de căutare pe care doresc să îl folosească.
Potrivit comunicatului CMA, Google ar urma să afişeze variantele disponibile la prima utilizare a unui telefon Android sau la prima deschidere a browseruluiChrome. Ulterior, utilizatorilor li s-ar solicita în fiecare an să îşi aleagă furnizorul implicit de servicii de căutare.
Printre variantele prezentate utilizatorilor s-ar putea regăsi şi asistenţi bazaţi pe inteligenţă artificială, cu condiţia ca aceştia să îndeplinească cerinţele tehnice şi de securitate stabilite.
În acelaşi timp, furnizorii incluşi pe ecranele de selecţie ar trebui să atribuie în mod corespunzător conţinutul publicaţiilor, astfel încât utilizatorii să poată ajunge la sursa originală a rezultatelor.
Propunerile autorităţii britanice iau în considerare popularitatea în creştere a unor servicii precum ChatGPT şi Perplexity, care sunt utilizate tot mai frecvent pentru găsirea informaţiilor online.
CMA va primi observaţii asupra propunerilor până la 9 octombrie şi estimează că o decizie finală va fi adoptată până la sfârşitul anului.
Autoritatea britanică a desemnat Google, în octombrie 2025, drept companie cu statut strategic pe piaţa serviciilor de căutare. Această clasificare permite CMA să impună companiei obligaţii specifice.
• Australia afirmă că un agent OpenAI a pătruns într-un portal guvernamental
Autorităţile australiene au anunţat joi că un agent OpenAI a obţinut în luna iunie acces neautorizat la fişierele unui portal guvernamental cu date din domeniul sănătăţii, într-un incident care ar putea reprezenta primul caz cunoscut în care un agent AI a pătruns într-un site guvernamental.
Incidentul este unul dintre cele mai importante cazuri raportate în afara Statelor Unite în care agenţi AI au accesat sisteme externe fără autorizaţie şi vine după mai multe incidente similare produse recent la nivel global, care au provocat îngrijorări în rândul guvernelor şi companiilor.
Premierul Anthony Albanese a declarat că agentul OpenAI a obţinut acces neautorizat la portalul de statistici medicale al Medicare, sistemul universal de asigurări de sănătate din Australia, în timp ce efectua cercetări privind cheltuielile medicale publice.
„Dovezile disponibile în prezent arată că nu există o compromitere mai amplă a (...) reţelei. Cu toate acestea, această situaţie este în mod evident inacceptabilă”, a declarat Albanese miercuri, la New York, unde participă la Adunarea Generală a ONU.
Investigaţiile sunt în desfăşurare, iar Australia şi-a transmis „îngrijorarea extremă cu privire la acest incident” CEO-ului OpenAI, Sam Altman, potrivit premierului australian.
Albanese s-a declarat, totodată, profund dezamăgit de întârzierea cu care compania a informat guvernul despre incident.
„A durat până la 10 septembrie înainte să existe vreo notificare”, a declarat premierul, precizând că ancheta va încerca să stabilească şi de ce sistemele guvernamentale nu au reuşit să detecteze breşa în momentul producerii acesteia.
Şeful guvernului australian a avertizat că alte trei site-uri guvernamentale din domeniul sănătăţii ar fi putut fi afectate de activitatea agentului OpenAI, însă nu a confirmat că acestea au fost într-adevăr compromise.
OpenAI a transmis, într-un comunicat, că analiza realizată de companie „nu a identificat dovezi că ar fi fost accesate dosare ale pacienţilor”.
Compania a precizat că a „identificat activităţi care au implicat mai multe site-uri şi servicii ale guvernului australian, în timp ce modelele noastre încercau să găsească răspunsuri”, adăugând că „modelele noastre au întreprins acţiuni pe care nu le-am intenţionat”.
Incidentul amplifică tensiunile dintre Australia şi marile companii tehnologice americane. Canberra a atras deja criticile platformelor de socializare şi ale Washingtonului după ce a introdus prima interdicţie de acest tip din lume privind accesul copiilor sub 16 ani la reţelele sociale, precum şi noi reguli care obligă companiile tehnologice să le permită utilizatorilor să dezactiveze conţinutul selectat algoritmic din fluxurile lor.
Guvernul australian a constituit un grup operativ care va investiga breşa şi va analiza dacă măsurile actuale de securitate a reţelelor sunt suficiente pentru prevenirea unor incidente similare.
Anunţul privind breşa a fost făcut în aceeaşi zi în care liderii principalelor companii din domeniul inteligenţei artificiale au avertizat Consiliul de Securitate al ONU asupra riscurilor pe care AI le-ar putea reprezenta pentru omenire şi au cerut guvernelor să coopereze pentru gestionarea unei tehnologii din ce în ce mai puternice.
Australia s-a confruntat în ultimii patru ani cu o serie de tentative de atac informatic asupra unor companii şi organizaţii asociate guvernului.
Ministrul Apărării, Richard Marles, a precizat că portalul Medicare vizat de incident nu conţinea cereri medicale individuale, plăţi de beneficii, date bancare personale sau istoricul medical al celor aproximativ 27 de milioane de locuitori ai Australiei.
Site-ul conţine doar date agregate referitoare la utilizarea serviciilor medicale la nivel naţional. Autorităţile australiene consideră însă incidentul unul grav.
„Existau în mod clar blocaje care îi transmiteau agentului AI «nu». Agentul AI a găsit o cale de a ocoli acele blocaje - nu a acceptat un «nu» drept răspuns”, a declarat Albanese.
Incidentul este cel mai recent dintr-o serie de cazuri în care OpenAI, compania din spatele ChatGPT, a dezvăluit atacuri sau activităţi neautorizate în care au fost implicaţi agenţii săi AI la o perioadă semnificativă după producerea acestora.
Companii rivale, printre care Anthropic, Google, prin Gemini, şi Meta, au raportat, la rândul lor, incidente în care agenţii lor au accesat sisteme externe.
Maurice Chiodo, matematician australian care lucrează la Centre for theStudy of ExistentialRisk din cadrul Universităţii Cambridge, a apreciat că incidentul pare să reprezinte „o escaladare semnificativă a gravităţii faţă de incidente similare pe care le-am văzut în ultimele luni”.
El a adăugat că, deşi există numeroase discuţii privind adoptarea unor noi legi pentru inteligenţa artificială, factorii de decizie ar trebui să analizeze mai întâi aplicarea legislaţiei deja existente, inclusiv a normelor care incriminează accesarea neautorizată a sistemelor informatice.




 Euro
 Dolar SUA
 Franc elveţian
 Liră sterlină
 Gram de aur

Opinia Cititorului