 English
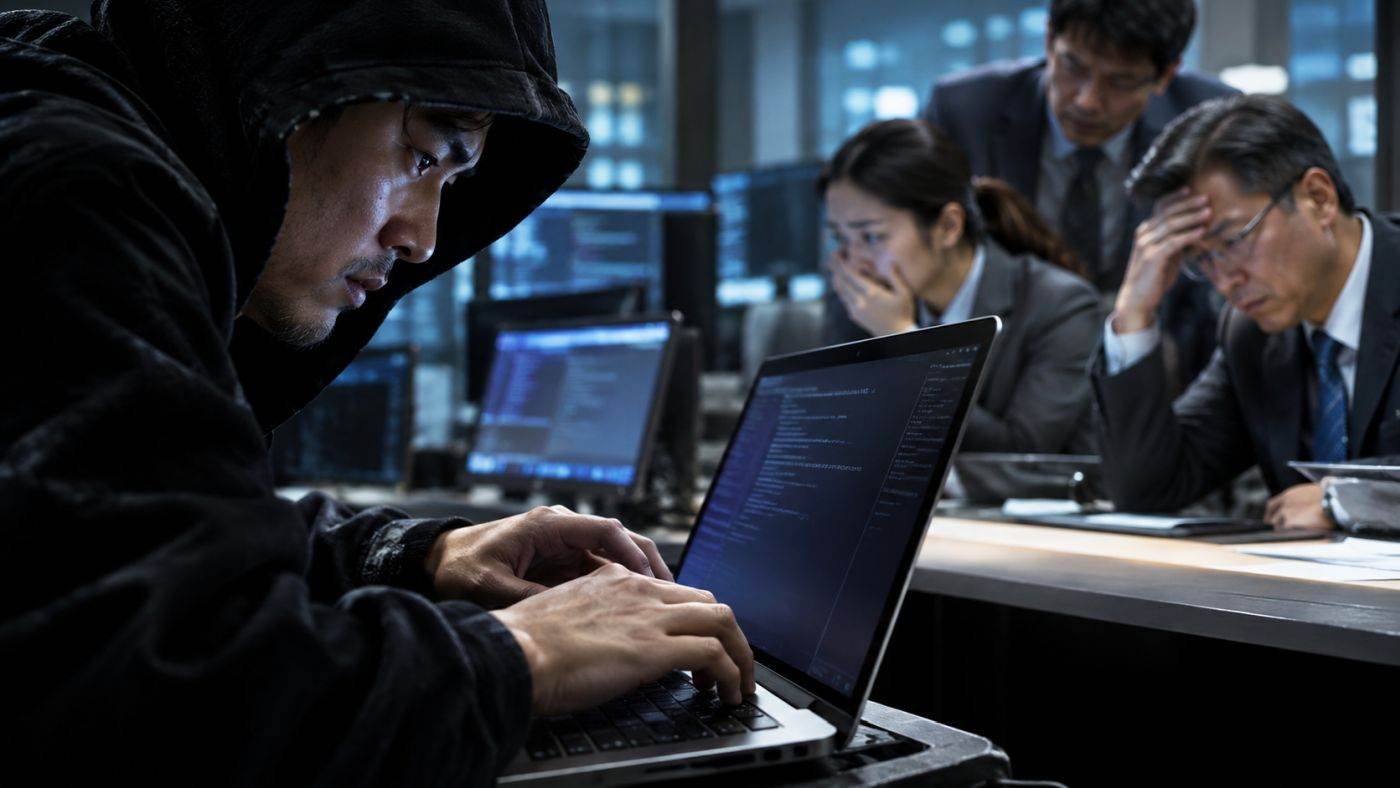
Atacurile asupra instituţiilor financiare sud-coreene nu s-au oprit după o lună. Pe 28 octombrie 2026, casa de brokeraj Daishin Securities a anunţat că atacatorii au copiat datele a 38.490 de clienţi, iar bursa de criptomonede Bithumb a anunţat o pătrundere în sistemul de lucru al angajaţilor. Cu ele, numărul instituţiilor atacate de la sfârşitul lunii septembrie a ajuns la aproximativ 20. La Daishin Securities, ca şi la Shinhan Bank, KB Kookmin Bank şi Hana Bank, atacatorii au intrat prin aplicaţii construite pentru intermediarii de credite, pentru angajaţi sau pentru deschiderea conturilor online, nu prin sistemele cu care aceste instituţii fac plăţi şi transferuri. Aplicaţiile prin care au intrat atacatorii sunt legate la internet, ca să poată fi folosite din afara instituţiei. Într-o campanie împotriva instituţiilor financiare sud-coreene, compania americană CrowdStrike a găsit un operator care folosea programe de inteligenţă artificială ca să caute punctele slabe ale sistemelor şi să pătrundă prin ele.
Pe unde au intrat atacatorii
La Daishin Securities, atacatorii au intrat într-un server legat de deschiderea conturilor online. Compania a declarat că atacatorii nu au ajuns la sistemele ei de bază, potrivit The Korea Times. La Bithumb, atacatorii au intrat în sistemul intern de lucru al angajaţilor. Cu două zile înainte, Mirae Asset Life Insurance confirmase o pierdere de date ale clienţilor, potrivit The Korea Herald.
Shinhan Bank, una dintre cele mai mari cinci bănci comerciale din Coreea de Sud, a anunţat pe 1 octombrie că atacatorii au copiat datele clienţilor: nume, numere de telefon, venitul anual şi plafonul de credit calculat de bancă. Atacatorul a ocolit verificarea identităţii într-un serviciu mobil prin care intermediarii de credite urmăresc stadiul cererilor de împrumut, potrivit The Korea Herald. Numărul clienţilor afectaţi a ajuns la aproximativ 25.700, potrivit The Korea Herald.
La KB Kookmin Bank, atacatorii au intrat printr-un sistem mobil destinat angajaţilor. Banca a anunţat pe 2 octombrie 119 persoane afectate, iar pe 26 octombrie a ridicat numărul la 2.210, după o verificare mai atentă a aceluiaşi incident, potrivit The Korea Times. Sistemele de tranzacţii ale băncii nu au fost atinse, potrivit Korea JoongAng Daily.
La Hana Bank, atacatorii au intrat în sistemul de sprijin al vânzărilor şi au copiat datele a 89 de clienţi, inclusiv codurile numerice personale. Banca a declarat că acest sistem funcţionează separat de serviciile de internet banking şi mobile banking, potrivit The Korea Herald.
La Yegaram Savings Bank, atacatorul a intrat pe 30 septembrie direct într-un server cu datele clienţilor şi a copiat aproximativ 50.000 de înregistrări, inclusiv numere de cont şi coduri numerice personale, potrivit The Korea Herald. Welcome Savings Bank a estimat că atacatorii au copiat până la 2.200 de înregistrări despre clienţi persoane juridice, potrivit The Korea Herald, iar Woori Bank şi NH Nonghyup Bank au blocat încercările de pătrundere, potrivit Korea JoongAng Daily.
Ce programe a folosit atacatorul din campania CrowdStrike
CrowdStrike a publicat pe 7 octombrie un raport despre o campanie împotriva instituţiilor financiare sud-coreene, desfăşurată de la sfârşitul lunii septembrie până la începutul lunii octombrie, în care atacatorul a copiat date. Atacatorul a lăsat deschise, pe serverele sale, dosare cu istoricul sesiunilor de lucru şi cu fişierele de configurare ale programelor. Cercetătorii CrowdStrike au citit aceste fişiere şi au reconstituit cum a lucrat.
Atacatorul a folosit două programe. Cu primul, ARTEX, a atacat. ARTEX este un program creat în China pentru testul de pătrundere, adică pentru verificarea unui sistem informatic prin atacuri controlate, cum le face un specialist angajat chiar de bancă. ARTEX este un agent de inteligenţă artificială: primeşte o sarcină şi execută singur paşii, caută puncte slabe, scrie cod, încearcă şi reia. Codul lui era publicat pe internet, astfel încât oricine îl putea descărca şi folosi. ARTEX a lucrat în principal cu modelul de inteligenţă artificială DeepSeek v4.1-flash, creat în China.
Al doilea program, Claude Code, creat de compania americană Anthropic, scrie şi rulează cod la cererea utilizatorului. În Claude Code a lucrat operatorul. Pe serverul pe care rula ARTEX, CrowdStrike a găsit un fişier Claude Code cu instrucţiuni în limba chineză despre felul în care programul trebuie să facă testul de pătrundere.
În sesiunile Claude Code, atacatorul a întrebat unde se vând de obicei datele furate din Coreea şi cum poate găsi grupuri de pe Telegram care fac acest comerţ. Tot acolo a cerut un CV de cercetător în securitate informatică, în care să figureze rezultatele obţinute cu ARTEX.
CrowdStrike a apreciat, cu un grad mediu de încredere, că operatorul vorbeşte chineză şi urmăreşte câştiguri financiare, dar nu a atribuit atacul unui grup cunoscut. Agenţia Reuters a relatat pe 8 octombrie, după datele CrowdStrike, că suspectul ar putea fi un tânăr de 26 de ani din provincia chineză Guangdong. Autorul ARTEX a oprit publicarea codului, iar suspectul neagă că ar fi implicat, potrivit Korea JoongAng Daily.
Informaţia publică nu stabileşte dacă toate cele aproximativ 20 de instituţii au fost atacate de acelaşi operator şi nici dacă în toate atacurile s-au folosit programe de inteligenţă artificială.
De ce au reuşit atacurile
Într-un atac obişnuit, un specialist verifică pe rând fiecare sistem al unei bănci. Cu un agent de inteligenţă artificială, operatorul dă sarcina, iar agentul face singur verificările şi scrie codul de atac. CrowdStrike a scris în raport că ARTEX le permite atacatorilor să lucreze mai repede şi să facă mai multe pătrunderi într-un timp scurt. Campania investigată de CrowdStrike a durat aproximativ două săptămâni şi a atins mai multe instituţii.
Atacatorii au încercat multe instituţii, nu numai pe cele în care au reuşit să intre. Fiecare calculator legat la internet are o adresă, un număr prin care este recunoscut în reţea. Autorităţile au constatat că o parte din adresele folosite împotriva Shinhan Bank erau aceleaşi cu cele folosite împotriva KB Kookmin Bank, potrivit The Korea Herald. De pe aceleaşi adrese s-a încercat, încă din ianuarie 2026, pătrunderea la băncile online KakaoBank, Kbank şi Toss Bank, iar aceste bănci au blocat încercările, potrivit Korea JoongAng Daily.
Aplicaţiile pentru intermediari, angajaţi şi clienţi noi sunt numeroase şi sunt legate la internet, pentru că oamenii le folosesc din afara instituţiei. Un operator care le încearcă pe toate are mai multe şanse să găsească una cu verificarea identităţii greşit construită, cum a fost serviciul pentru intermediari de la Shinhan Bank.
Atacatorii au reuşit şi pentru că băncile i-au observat târziu. La Shinhan Bank, atacatorul a introdus la întâmplare numere de client, a repetat cererile către serviciu şi a încercat să ocolească verificarea prin telefonul mobil. Prima adresă a atacatorului a ajuns la serviciu pe 28 septembrie, la ora 18:04. Banca a observat atacul pe 29 septembrie, la ora 9:30, după 15 ore şi 26 de minute, şi l-a blocat definitiv pe 30 septembrie, la ora 0:15, după 30 de ore şi 11 minute, potrivit raportului de incident trimis biroului deputatului Son Myung-soo, după cum a relatat presa sud-coreeană.
Preşedintele Comisiei pentru Servicii Financiare (FSC), autoritatea de reglementare a sectorului financiar sud-coreean, Lee Eog-weon, a declarat pe 8 octombrie că apărarea instituţiilor financiare împotriva atacurilor cu inteligenţă artificială este ”grav deficitară chiar şi în domeniile cele mai elementare”, potrivit The Korea Herald.
Câte date au fost copiate
Până pe 14 octombrie, FSC identificase 16 instituţii financiare afectate şi aproximativ 100.000 de înregistrări cu date personale copiate, potrivit Comisiei pentru Servicii Financiare. După incidentele de la sfârşitul lunii octombrie, numărul instituţiilor afectate a ajuns la aproximativ 20, potrivit The Korea Times.
Pe lângă Daishin Securities, instituţiile care au publicat cifre au anunţat: aproximativ 50.000 de înregistrări la Yegaram Savings Bank, aproximativ 25.700 de clienţi la Shinhan Bank, 2.210 persoane la KB Kookmin Bank, până la 2.200 de înregistrări la Welcome Savings Bank şi 89 de clienţi la Hana Bank. Unele instituţii numără înregistrări, altele persoane, astfel încât cifrele nu se pot aduna într-un bilanţ exact.
Instituţiile care au dat detalii nu au anunţat bani scoşi din conturile clienţilor. Daishin Securities a declarat că nu a găsit semne că datele copiate ar fi fost folosite, potrivit The Korea Times. Pericolul pentru clienţi vine din folosirea datelor: cu numele, telefonul, venitul, plafonul de credit şi codul numeric personal, escrocii pot suna sau pot trimite mesaje în numele băncii şi îi pot convinge pe clienţi să dea bani sau parole. Un caz asemănător a avut loc în decembrie 2025. După ce au fost furate datele clienţilor magazinului online Coupang, Serviciul de Supraveghere Financiară (FSS), instituţia care controlează băncile sud-coreene, a ridicat pe 18 decembrie 2025 nivelul de alertă pentru consumatori la ”Avertizare”, fiindcă escrocii se dădeau drept procurori, poliţişti sau funcţionari care se ocupau de furtul datelor şi îi trimiteau pe oameni pe site-uri false, potrivit Kyunghyang Shinmun.
Atacatorii au copiat datele clienţilor prin aplicaţiile legate la internet de lângă sistemele de plăţi, iar băncile i-au observat târziu. De aceea, autorităţile sud-coreene cer acum verificarea întregului cadru de securitate, nu numai a sistemelor de plăţi.









 Euro
 Dolar SUA
 Franc elveţian
 Liră sterlină
 Gram de aur





























Opinia Cititorului