 English
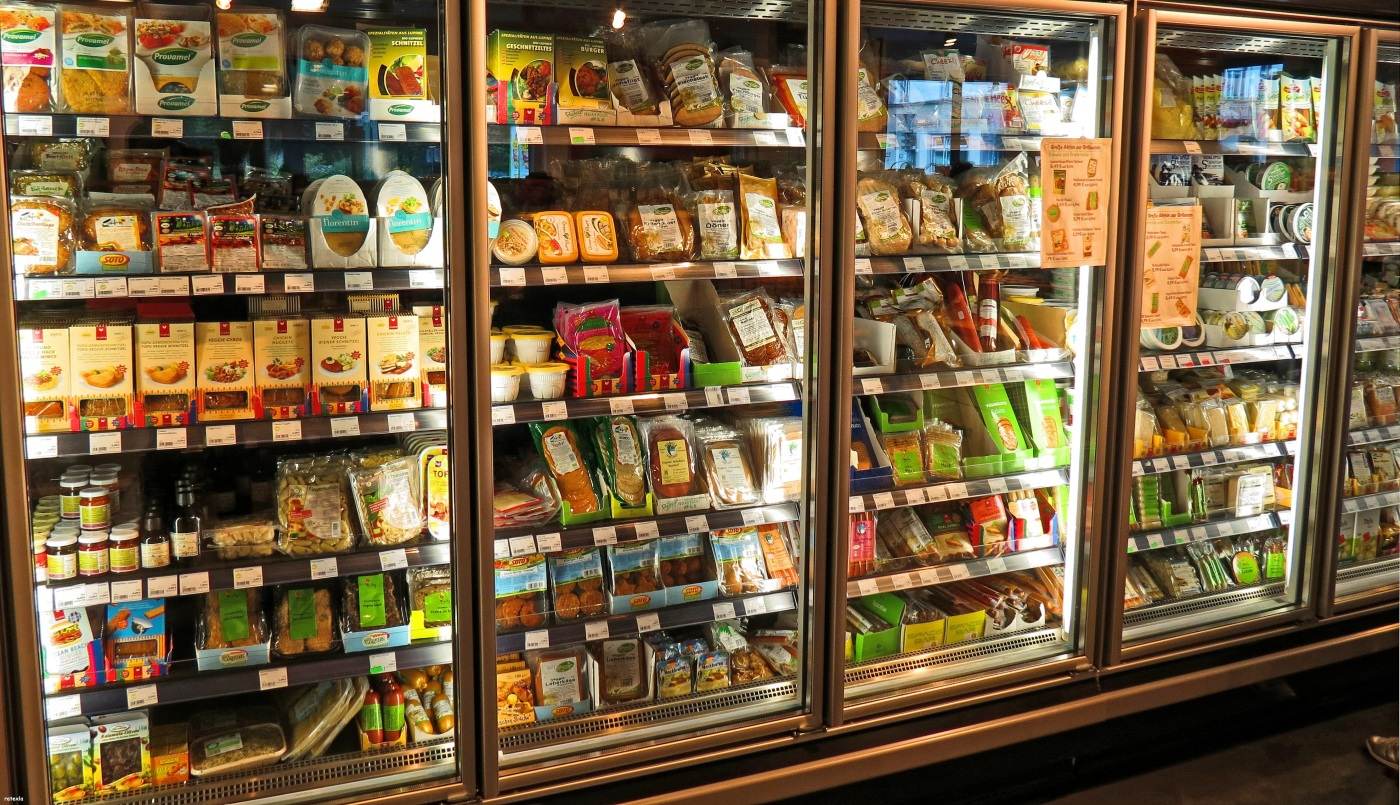
Un atac cibernetic a lovit săptămâna trecută instalaţiile frigorifice din sute de supermarketuri din Franţa şi a forţat comercianţii să arunce cantităţi mari de alimente decongelate şi lapte alterat, incident ce evidenţiază vulnerabilităţile securităţii din lanţul de aprovizionare cu produse alimentare, relatează Politico.
Experţii din domeniu consideră că incidentul reprezintă o reamintire a importanţei măsurilor clasice de securitate cibernetică în protejarea bunurilor şi serviciilor esenţiale, arată datele menţionate. „Atacul este un «exemplu tipic» despre modul în care «sabotajul cibernetic de nivel redus poate afecta aprovizionarea foarte crucială pentru societate»”, a afirmat Ferdinand Gehringer, responsabil pentru ameninţări hibride la compania FTI Consulting, conform sursei citate.
Evenimentul reprezintă cel mai important atac informatic din acest an în Uniunea Europeană, cu efecte directe în viaţa cotidiană, iar Sebastien Lecornu, prim-ministrul Franţei, a coordonat personal gestionarea crizei şi a iniţiat un schimb de informaţii la nivelul Uniunii Europene, transmite publicaţia. Autorii atacului au accesat sistemele digitale şi au mărit de la distanţă temperatura din frigiderele unor reţele comerciale precum Intermarche şi Carrefour, informează sursa citată.
Guvernul de la Paris a organizat reuniuni de urgenţă după acest incident şi a realizat o cartografiere a sectoarelor expuse riscurilor, dincolo de unităţile comerciale, menţionează publicaţia. „Suntem în mijlocul campaniei de vaccinare împotriva gripei”, a declarat un expert în securitate cibernetică din cadrul echipei lui Sebastien Lecornu, prim-ministrul Franţei, cu referire la spaţiile de stocare a serurilor imunizante ce depind de sisteme de control al temperaturii, notează sursa citată.
În aceeaşi săptămână, supermarketuri din Olanda şi Belgia au înregistrat incidente cibernetice distincte, dar cu efecte reduse, informează publicaţia. Evenimentele oferă o ilustrare despre „cât de mare este dependenţa noastră în lanţul de aprovizionare cu alimente de sistemele IT şi de reţea”, a afirmat Silvio Erkens, ministrul olandez al securităţii alimentare, pentru Politico.
Specialiştii din domeniu menţionează că autorii atacului din Franţa au utilizat metode tradiţionale şi au speculat expunerea inutilă a unor echipamente la internet, transmite sursa citată. Conectarea dispozitivelor la reţea în această manieră este „o practică greşită de modă veche”, a afirmat Amir Preminger, director de tehnologie la compania de securitate cibernetică Claroty, entitate care a descoperit anterior o vulnerabilitate la echipamentele furnizorului Danfoss, remediată de producător în anul 2025, notează publicaţia.
Atacurile survin într-un context în care securitatea alimentară a Europei resimte presiunea tensiunilor geopolitice şi a schimbărilor climatice, în condiţiile în care perturbările din Strâmtoarea Ormuz urcă preţurile combustibililor şi fertilizanţilor, iar seceta extremă din Europa şi blocada din Marea Neagră reduc recoltele şi alimentează cotaţiile globale ale alimentelor, informează sursa citată. „Este foarte grav că infractorii cibernetici atacă sistemele noastre alimentare”, a declarat Else Groen, director general al asociaţiei comerciale Independent Retail Europe, precizare însoţită de menţiunea că lanţurile de aprovizionare deţin o structură rezistentă chiar dacă atacurile generează o lovitură dură pentru comercianţii cu marje reduse de profit, transmite Politico.
Problemele din sectorul tehnologiei operaţionale rămân deschise, întrucât autorităţile cibernetice din Franţa şi Germania au avertizat că riscurile persistă, iar agenţia din Grecia şi monitorii independenţi au identificat sute de dispozitive rămase conectate la internet, arată datele menţionate. Amir Preminger a indicat că numărul echipamentelor expuse este în scădere şi nu toate sunt vulnerabile, concluzie susţinută şi de un alt grup de cercetare care a consemnat diminuarea sistemelor expuse, notează publicaţia.
Răspândirea modelelor de inteligenţă artificială sporeşte viteza atacurilor cibernetice şi simplifică reproducerea breşelor, iar compania Claroty a reprodus vulnerabilităţile iniţiale în 28 de minute cu un cost de 6 dolari, transmite sursa citată. Infractorii cibernetici folosesc aceste instrumente pentru acţiuni simultane asupra mai multor ţinte din economie, inclusiv în spitale, bănci sau infrastructura de internet, în contextul în care Rusia intensifică operaţiunile de război hibrid împotriva Europei, arată publicaţia.
Experţii în securitate digitală folosesc la rândul lor inteligenţa artificială în acţiunile de apărare, însă consideră că tehnologia nu constituie o soluţie miraculoasă, notează sursa citată. Specialiştii solicită companiilor din sectoarele critice renunţarea la percepţia prin care privesc „inteligenţa artificială ca pe un instrument magic care va rezolva totul şi să revină la elementele fundamentale”, a declarat Remi Enjolras, director de tehnologie la compania Splunk din cadrul grupului Cisco, conform datelor. Deşi Uniunea Europeană a adoptat reglementări pentru protecţia infrastructurilor critice, Franţa înregistrează întârzieri în aplicarea normelor la nivel naţional, iar rafturile goale din magazine „ar trebui să servească drept un fel de semnal de alarmă”, a afirmat Remi Enjolras, director de tehnologie la Splunk, conchide Politico.










 Euro
 Dolar SUA
 Franc elveţian
 Liră sterlină
 Gram de aur































Opinia Cititorului